تفاوت SFT و کیوسک امن سایبرنو؛ کنترل نقطه ورود حافظه جانبی به شبکه سازمانی
 درباره محصول
اتصال فلش، هارد اکسترنال، تلفن همراه و سایر حافظههای جانبی به سیستمهای سازمانی، یکی از مسیرهای ورود فایل به شبکه است؛ مسیری که در صورت نبود کنترل مناسب میتواند زمینه ورود فایل آلوده یا ناامن به زیرساخت سازمان را فراهم کند. سایبرنو نیز ورود فایل از طریق حافظههای قابلحمل را یکی از نقاطی میداند که در امنیت سازمان باید مورد توجه قرار گیرد.
آنچه در ادامه میخوانید:
روشهای ورود فایل به شبکه سازمان کداماند؟
معماری مناسب برای کنترل ورود فایل به شبکههای حساس
راهکار سایبرنو چگونه فایلها را پیش از ورود به شبکه بررسی میکند؟
چه چیزی سایبرنو را از راهکارهای مشابه متمایز میکند؟
اما سؤال مهم این است که کنترل این فرایند باید در کجا انجام شود؟ آیا نصب نرمافزار امنیتی روی سیستم کاربر یا استفاده از یک راهکار انتقال فایل میتواند برای کنترل حافظه جانبی کافی باشد؟ پاسخ به این سؤال به معماری شبکه، مسیر انتقال فایل و سطح حساسیت محیط مقصد بستگی دارد.
در این مقاله، تفاوت SFT و کیوسک امن سایبرنو را از همین منظر بررسی میکنیم؛ یعنی تفاوت در محل اعمال کنترل، نحوه ورود فایل به شبکه و معماری موردنیاز برای مدیریت حافظههای جانبی. هدف این مقایسه، مشخصکردن این موضوع است که هر راهکار در چه سناریویی کاربرد دارد و چرا در برخی محیطهای حساس، کنترل نقطه ورود حافظه جانبی اهمیت ویژهای پیدا میکند.
روشهای ورود فایل به شبکه سازمان کداماند؟
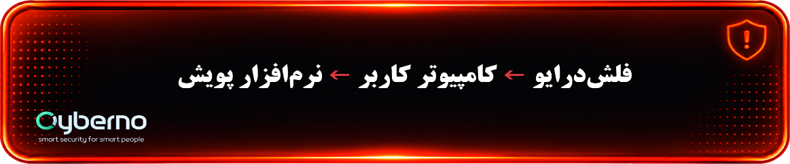
۱. نرمافزار نصبشده روی سیستم
در این روش، نرمافزار دریافت و بررسی فایل مستقیماً روی یکی از سیستمهای سازمان نصب میشود. کاربر فایل را روی همان سیستم دریافت یا به آن متصل میکند و نرمافزار فرایند بررسی و کنترل را انجام میدهد. در این معماری، نقطه دریافت فایل و سیستم سازمانی عملاً در یک محیط قرار دارند و بنابراین محل اعمال کنترل، خود سیستم است.
۲. استفاده از ماشین مجازی
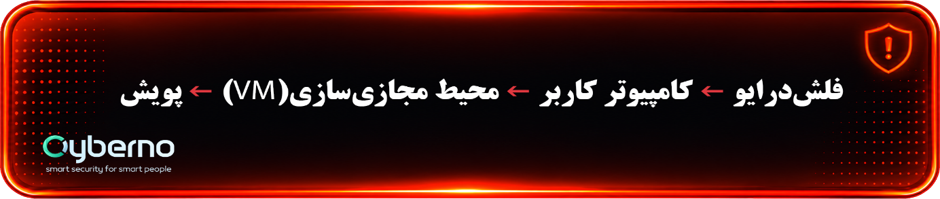
در این مدل، فرایند دریافت یا بررسی فایل داخل یک ماشین مجازی (Virtual Machine) انجام میشود. هدف از این معماری ایجاد یک محیط جداشده برای پردازش فایل است تا فایل مستقیماً روی سیستم اصلی پردازش نشود. بااینحال، این سوال ایجاد میشود که فلش قبل از رسیدن به VM به کجا متصل شده است؟ پاسخ همچنان رایانه کاربر است. بنابراین درصورت اختلال یا وجود آسیب پذیری در VM، محدودیت USB واقعا از سیستم برداشته نشده است.
۳. راهکار Web SFT
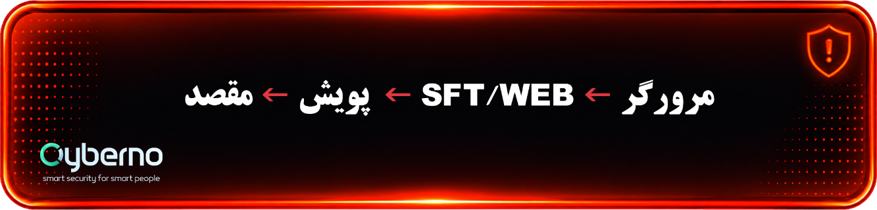
در راهکارهای Web SFT، کاربر از طریق یک رابط تحت وب فایل را برای انتقال ارسال میکند. سامانه انتقال فایل، فرایند دریافت و انتقال آن به مقصد را مدیریت میکند. این روش بیشتر برای انتقال کنترلشده فایل بین مبدأ و مقصد کاربرد دارد و تمرکز آن بر مدیریت فرایند انتقال است؛ بنابراین اگر هدف سازمان Air Gap و جداسازی شبکه امن و ناامن باشد، باید مشخص شود SFT دقیقاً چگونه میان این دو محیط قرار گرفته و چه ارتباطی ایجاد میکند. صرف تحتوب بودن محصول، این مسئله را حل نمیکند.
۴. کیوسک مجزا
در این روش، کیوسک بهصورت یک سیستم مستقل بین حافظه جانبی و شبکه سازمان قرار میگیرد. کاربر ابتدا فلش یا سایر رسانههای قابلحمل را به کیوسک متصل میکند؛ فایل در کیوسک دریافت و بررسی میشود و در صورت تأیید، به شبکه سازمان منتقل میشود. در نتیجه، حافظه جانبی مستقیماً به سیستم مقصد متصل نیست و نقطه ورود فایل از خود سیستم سازمان جدا شده است:
- USB سیستم کاربران میتواند بسته باقی بماند.
- ورود فایل از نقاط مشخص انجام میشود.
- فایل قبل از ورود بررسی میشود.
- عملیات قابل ثبت و پیگیری است.
- مدیریت مسیر ورود اطلاعات برای سازمان سادهتر میشود.
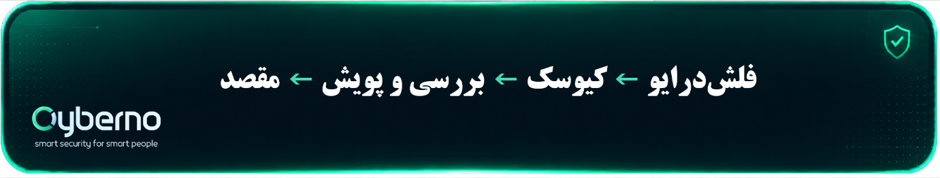
این همان رویکردی است که کیوسک سایبرنو بر اساس آن طراحی شده است.
معماری مناسب برای کنترل ورود فایل به شبکههای حساس
در شبکههای حساس، معماری ورود فایل باید بهگونهای طراحی شود که مسیر انتقال اطلاعات، نقاط اتصال و ارتباط میان شبکهها تحت کنترل باشند. در الزامات و توصیههای امنیتی منتشرشده از سوی مرکز مدیریت راهبردی افتا نیز بر موضوعاتی مانند کنترل استفاده از رسانههای قابلحمل، جداسازی شبکهها و مدیریت نقاط اتصال تأکید شده است.
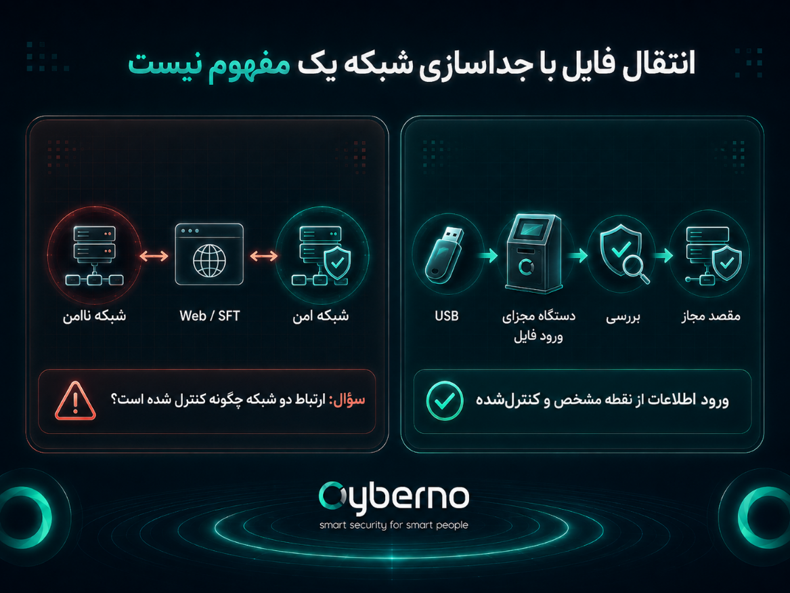
بنابراین، امنیت ورود فایل را نمیتوان صرفاً به قابلیت اسکن آن محدود کرد. باید مشخص باشد فایل از کجا وارد میشود، در چه نقطهای بررسی میشود، چه ارتباطی با شبکه مقصد دارد و پس از تأیید چگونه به محیط موردنظر منتقل میشود.
در یک معماری کنترلشده، شبکهها از یکدیگر تفکیک میشوند و مسیرهای ارتباطی میان آنها تا حد امکان محدود و مدیریتشده هستند. در این شرایط، فایل پیش از ورود به شبکه مقصد از یک نقطه مشخص و کنترلشده عبور میکند تا بررسیهای امنیتی لازم روی آن انجام شود. بنابراین، هنگام ارزیابی راهکارهای ورود فایل، علاوه بر قابلیت اسکن باید به محل ورود فایل، نقطه اعمال کنترل و وجود یک نقطه کنترلشده میان حافظه جانبی و شبکه حساس نیز توجه کرد.
راهکار سایبرنو چگونه فایلها را پیش از ورود به شبکه بررسی میکند؟
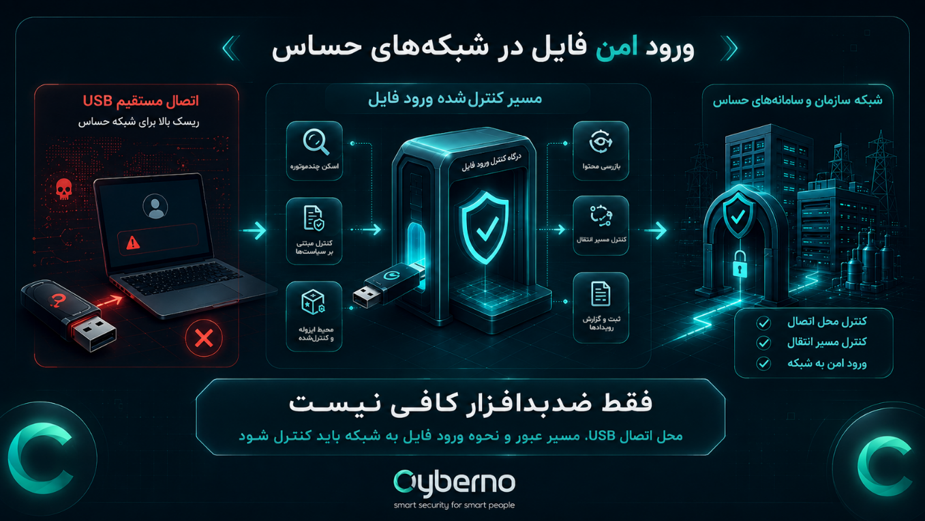
ایده اصلی کیوسک امن سایبرنو این است که حافظه جانبی مستقیماً به سیستم کاری کاربر متصل نشود. در این معماری، کیوسک بهعنوان یک نقطه مستقل بین حافظه جانبی و شبکه سازمان قرار میگیرد. کاربر فلشدرایو خود را به کیوسک متصل میکند، فایل موردنظر را انتخاب میکند و فایل پیش از ورود به شبکه سازمان در محیط کیوسک دریافت و بررسی میشود.
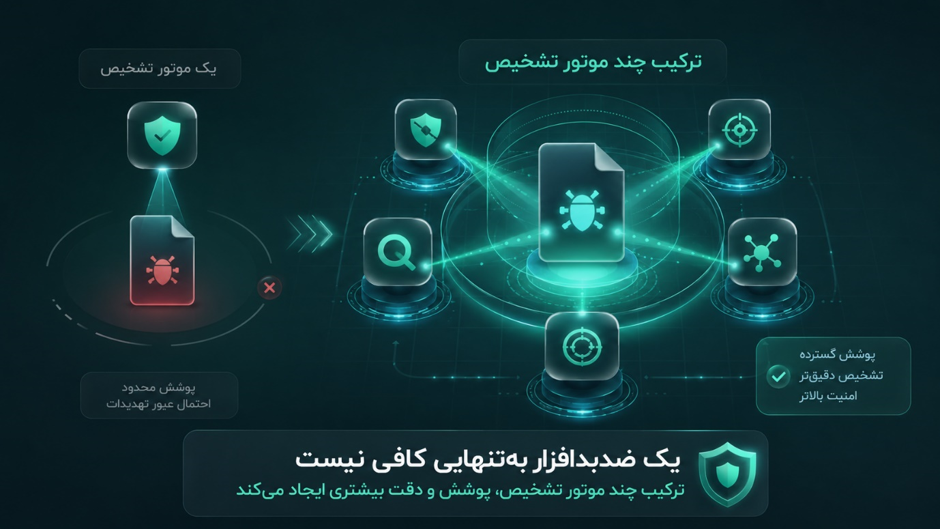
پس از دریافت فایل، فرایند پویش آغاز میشود و فایل با چند موتور ضدبدافزار بررسی میشود. استفاده از چند موتور باعث میشود نتیجه بررسی تنها به تشخیص یک موتور امنیتی وابسته نباشد و نتایج پویش در فرایند بررسی فایل ثبت شود. این موتورها میتوانند در محیطهای مجزای مبتنی بر Docker اجرا شوند تا فرایند پویش از سایر بخشهای سامانه تفکیک و در محیطی کنترلشده انجام شود.
پس از پایان پویش، نتیجه بررسی به کاربر نمایش داده میشود و در صورتی که فایل مطابق سیاستهای امنیتی سازمان مجاز تشخیص داده شود، امکان انتقال آن به مقصد تعیینشده فراهم میشود. بنابراین مسیر ورود فایل به جای اینکه مستقیماً از فلش به سیستم سازمانی باشد، به این شکل انجام میشود:
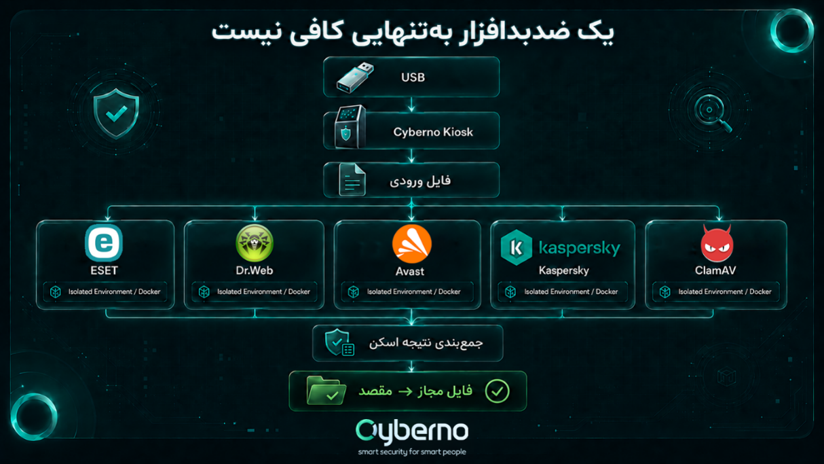
در این معماری، کنترل فقط روی «آلوده یا سالم بودن فایل» متمرکز نیست؛ بلکه محل اتصال حافظه جانبی نیز از سیستم کاری کاربر جدا شده است. همین جداسازی، کیوسک را از راهکاری که صرفاً یک یا چند ابزار امنیتی را روی همان سیستم دریافتکننده فایل اجرا میکند، متمایز میکند.
چه چیزی سایبرنو را از راهکارهای مشابه متمایز میکند؟
در مقایسه راهکارهای کنترل ورود فایل، فقط تعداد موتورهای ضدبدافزار نباید ملاک قرار گیرد. محل اعمال کنترل، نحوه اجرای موتورهای امنیتی، مدیریت تجهیزات و کاربران و امکان ثبت و پیگیری فرایندها نیز اهمیت دارد.
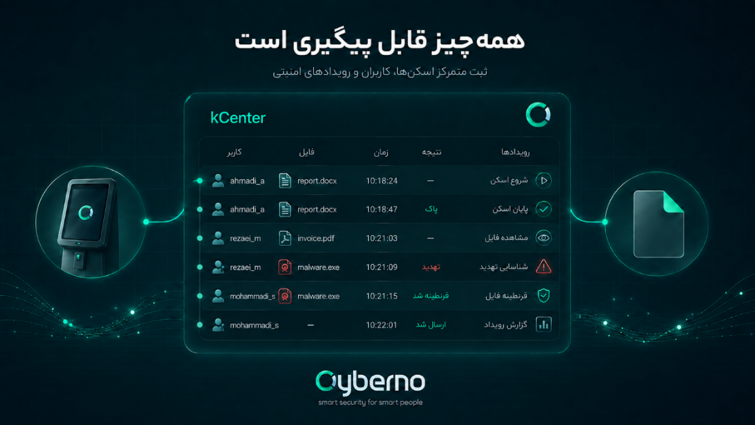
در کیوسک امن سایبرنو، این کنترلها در یک دستگاه اختصاصی انجام میشوند و موتورهای ضدبدافزار میتوانند در محیطهای مجزای مبتنی بر Docker اجرا شوند. در کنار آن، KCenter امکان مدیریت متمرکز کیوسکها، کاربران، اسکنها و گزارشها را فراهم میکند.
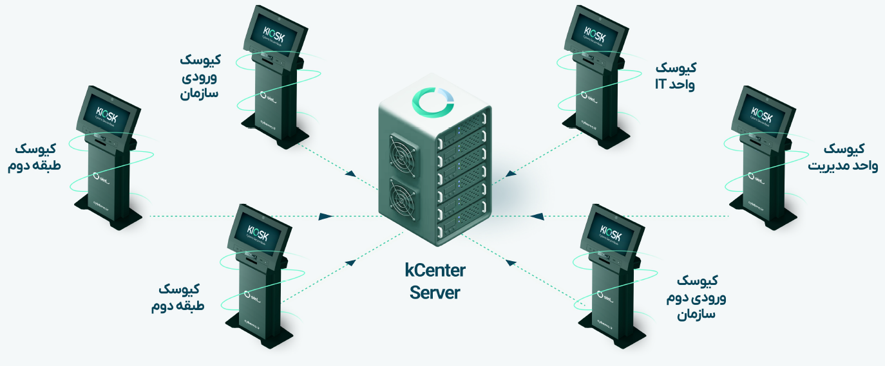
همچنین کنترل فقط به محتوای فایل محدود نمیشود؛ تجهیزات USB و قوانین مربوط به آنها و همچنین سطح دسترسی کاربران نیز قابل مدیریت است. بنابراین هنگام ارزیابی راهکارهای مشابه، بهتر است علاوه بر قابلیت اسکن، این موارد نیز بررسی شوند:
کنترل نقطه ورود، جداسازی محیط بررسی، مدیریت متمرکز و قابلیت ردیابی عملیات.
اگر سازمان شما با ورود فایل از طریق فلش، هارد اکسترنال یا سایر حافظههای جانبی سروکار دارد، میتوانید قابلیتهای کیوسک امن سایبرنو و نحوه استقرار آن در زیرساخت سازمان را بررسی کنید.
برای آشنایی با قابلیتهای کیوسک امن سایبرنو و دریافت مشاوره متناسب با زیرساخت سازمان، با کارشناسان سایبرنو در ارتباط باشید.
جمعبندی
امنیت تبادل فایل در سازمان، تنها با اضافهکردن یک ابزار امنیتی به فرایند انتقال حل نمیشود. زمانی میتوان این فرایند را قابلکنترلتر دانست که مسیر ورود اطلاعات، نقاط کنترل، دسترسی کاربران و سوابق عملیات از ابتدا در طراحی راهکار دیده شده باشند.
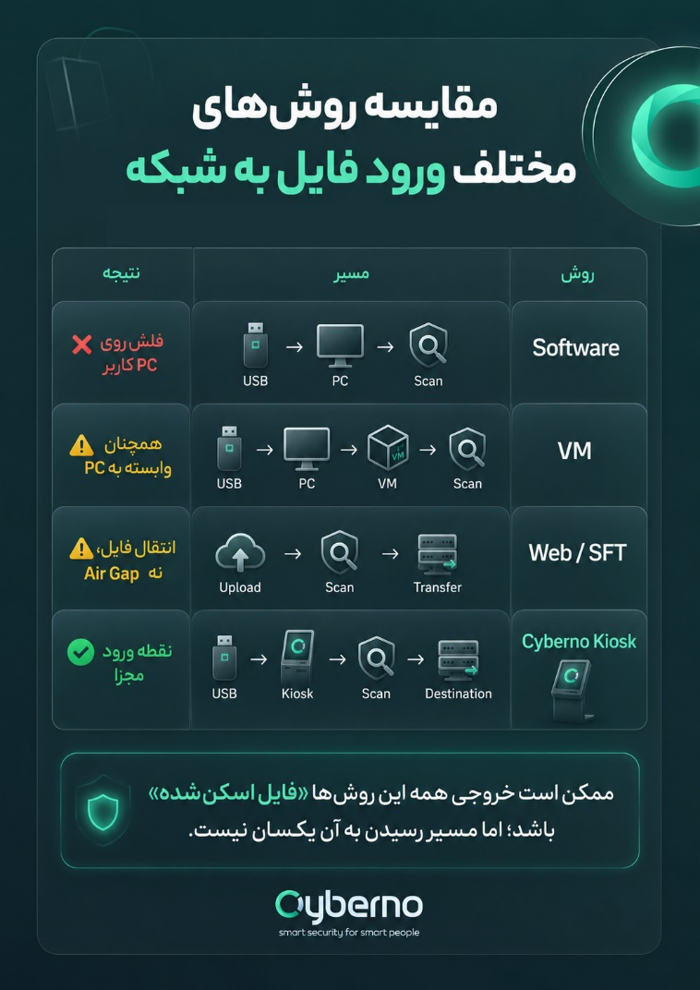
در نتیجه، هنگام ارزیابی راهکارهای انتقال و ورود فایل، بهتر است بهجای تمرکز بر یک قابلیت مشخص، مجموعه معماری و کنترلهای راهکار را در کنار نیازهای واقعی سازمان بررسی کرد؛ بهویژه در محیطهایی که حفاظت از شبکههای حساس و مدیریت رسانههای قابلحمل اهمیت بیشتری دارد.
کیوسک امن سایبرنو با هدف پاسخ به همین نیاز طراحی شده و مجموعهای از قابلیتهای کنترلی و مدیریتی را برای سازمان فراهم میکند.